Neu: Die Menlo IRIS Browser-Erweiterung macht jeden Browser zu einem Unternehmensbrowser. Lernen Sie IRIS kennen
Details


Der Browser ist heute das Tor zu nahezu jeder Geschäftsfunktion, doch niemand trägt allein die Verantwortung für seine Sicherheit. Jedes Team sieht nur einen Teil des Problems und geht davon aus, dass der bestehende Security-Stack den Rest abdeckt.
Chrome Enterprise und Microsoft Edge for Business bieten beide integrierte Kontrollen, doch jede gilt nur für den jeweiligen Browser, und viele Organisationen setzen beide ein. Leider können selbst Browser-Kontrollen auf Enterprise-Niveau weder Zero-Day-Exploit-Schutz noch Dateisicherheit mit Content Disarm and Reconstruction (CDR) bieten, denn dafür sind sowohl Kontext als auch ein Verständnis der Angreifer erforderlich. Und wenn niemand den Browser überwacht, kann das erste Anzeichen für ein Problem ein Sicherheitsvorfall oder ein Datenleck sein.
Sicherheits- und IT-Teams wissen, dass Mitarbeitende GenAI nutzen, aber nicht, welche Tools, welche Konten und welche Daten dabei im Spiel sind. Schatten-KI war an jedem fünften Sicherheitsvorfall beteiligt und erhöhte die durchschnittlichen Kosten eines Vorfalls um 670.000 US-Dollar (IBM Cost of a Data Breach Report 2025). Pauschale Verbote stören jedoch Arbeitsabläufe und führen zu mehr Helpdesk-Tickets.
Die meisten Teams können nicht einmal erfassen, welche Erweiterungen Benutzer installiert haben, geschweige denn deren Risiko beurteilen. Erweiterungen können gehackt, Entwicklerlizenzen gestohlen oder Erweiterungen von Angreifern aufgekauft werden. Da Updates jedoch still aus dem Web Store eingespielt werden, erfahren weder Sie noch Ihre Benutzer, dass aus einer „guten Erweiterung eine schlechte geworden ist“, bis es zu spät ist.
Die Menlo IRIS Browser-Erweiterung wird über den Chrome Web Store, MDM, Intune, JAMF oder andere UEM-Tools installiert und setzt Datenschutz, Dateisicherheit, Web-Governance, Bedrohungsabwehr und Transparenz über Erweiterungen genau dort durch, wo gearbeitet wird. Alle Funktionen werden über eine einzige Konsole verwaltet; Richtlinien lassen sich einfach anpassen, Sicherheit lässt sich auf nicht verwaltete und BYOD-Endpunkte ausrollen, und der Schutz greift, ohne Arbeitsabläufe zu unterbrechen. Benutzer behalten die Browser und Tools, die sie kennen, und bemerken Menlo IRIS wahrscheinlich erst dann, wenn es einen Angriff stoppt. Menlo IRIS arbeitet mit Ihren Netzwerk-, Endpunkt- und Identitäts-Tools zusammen, um die Lücke in der Browsersicherheit zu schließen, und ergänzt Ihren bestehenden Stack, ohne dass etwas ersetzt werden muss.
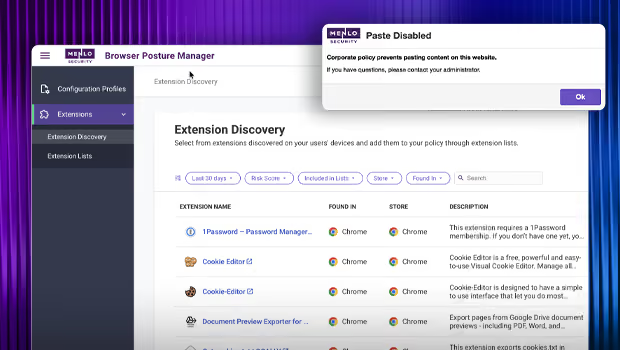
Menlo IRIS bietet browserbasierten Datenschutz (DLP) innerhalb der Sitzung – genau dort, wo Benutzer mit Daten interagieren. Zu den Kontrollen gehören Kopieren/Einfügen, Hoch-/Herunterladen und Schreibschutz/Lese-Schreib-Zugriff sowie Kontrollen für Entwicklertools, Drucken, Kamera und Mikrofon. Die Dateisicherheit umfasst Hash-Prüfungen, Virenscans und Cloud-Sandboxing sowie wörterbuchbasierten Datenschutz. Außerdem bietet Menlo IRIS ein unternehmensweites Inventar von Erweiterungen Dritter samt Risikobewertung, und Web-Governance-Funktionen erleichtern die Anwendung von Domain- und Kategoriekontrollen. Die zentrale Protokollierung jeder Browsersitzung nach Benutzer, Gerät, Ziel und Aktivität hält Sie jederzeit auditbereit.
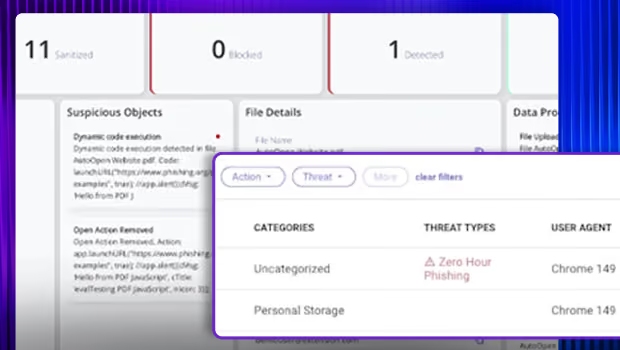
Mit Menlo IRIS können Sie der Erweiterung einzigartige Sicherheitsfunktionen hinzufügen. HEAT Shield AI bietet proaktiven Schutz vor Highly Evasive Adaptive Threats (HEAT) und erkennt und blockiert Phishing-, Social-Engineering- und Malvertising-Angriffe im Moment des Klicks – Tage bevor Signaturen verfügbar sind. Zusätzlich können Sie Menlo File Security mit Content Disarm and Reconstruction (CDR) hinzufügen, das eingebettete Malware entfernt und saubere, voll funktionsfähige Dateien liefert, ohne Arbeitsabläufe zu stören. Und wenn sich Ihr Risikoprofil ändert, bietet Menlo Spielraum zum Wachsen – mit Optionen für Hybridbereitstellungen bis hin zur vollständigen Isolierung.
Stellen Sie Menlo IRIS über den Chrome Web Store, MDM, Intune, JAMF, andere UEM-Tools oder verwaltete Browser-Kontrollen bereit. Die Konfiguration ist einfach, und vom Proof of Value bis zur Bereitstellung vergeht nur wenig Zeit. Es ist keine Hardware nötig, und kein Browser muss ersetzt werden. Da Benutzer bei ihren eigenen Browsern bleiben, erreichen sie die Sicherheitspatches jedes Herstellers, sobald diese veröffentlicht werden.
Setzen Sie Richtlinien über Ihre bereits verwendeten Tools durch, verwalten Sie alles über eine Konsole und erhalten Sie Protokolle für jedes Ereignis – sowohl auf verwalteten Geräten als auch auf BYOD-Geräten. Egal, ob Ihr Sicherheitsteam aus zwei oder zwanzig Personen besteht, Sie erhalten eine effektive Browsersicherheit, ohne ein zeitaufwendiges Projekt starten zu müssen.
Menlo IRIS ergänzt Ihre bestehenden Netzwerk-, Endpunkt- und Identitäts-Tools um Transparenz und Kontrolle auf Browser-Ebene, ohne Benutzer auszubremsen. Es schließt Lücken, statt Kontrollen zu duplizieren, und basiert auf der bewährten Enterprise-Plattform von Menlo, die einige der sicherheitsbewusstesten Organisationen der Welt schützt.
Erfahren Sie, warum Organisationen weltweit auf Menlo Security vertrauen, um das Unternehmen zu schützen und sicheren Zugriff auf Anwendungen zu ermöglichen und Angriffe zu verhindern, die herkömmliche Sicherheitstools nicht stoppen können.
„Menlo ließ sich problemlos implementieren und lässt sich gut in unsere Sicherheits- und Technologie-Infrastruktur in der Cloud integrieren.“
„Für die Mitarbeiter ist Menlo völlig transparent, sodass die Benutzer in einer voll funktionsfähigen Webressource navigieren können.“
„… ermöglicht es Synapxe, seine Ressourcen vor böswilligen Bedrohungen zu schützen, ohne die native Benutzererfahrung zu beeinträchtigen.“
„Ich strebte einen mehrschichtigen Ansatz an, der die Benutzer vor webbasierten Bedrohungen schützt, ohne ihre Arbeitsgeschwindigkeit zu beeinträchtigen.“
„Die Plattform hat unseren Nachbesserungsbedarf verringert und gleichzeitig den Druck durch Patch-Updates reduziert.“
„Menlo Security hat uns dabei unterstützt, die Möglichkeit einer Malware-Infektion vollständig auszuschließen, anstatt nur eine Infektion zu erkennen und zu entfernen.“
„Früher mussten wir jedes einzelne potenzielle Malware-Problem manuell untersuchen. Jetzt ist meine Arbeit viel einfacher … mit dem Menlo Secure Cloud Browser.“
„Menlo befasst sich mit allen unbekannten Risiken, die im Internet weit verbreitet sind.“
„Zero-Client, einfache Skalierung und Cloud-Bereitstellung im Vergleich zu Appliance.“
Der Menlo Secure Cloud Browser bot die erforderliche Skalierbarkeit, um sicherzustellen, dass Nutzer weltweit die gleiche transparente Erfahrung und den gleichen kompromisslosen Schutz genießen konnten.
„[Menlo hat] die Notwendigkeit beseitigt, Richtlinien in einer zunehmend verteilten IT-Infrastruktur manuell anzuwenden und zu aktualisieren.“
„Menlo bietet Schutz vor E-Mail-basierter Malware, die in Links und Anhängen eingebettet ist, ohne die native E-Mail-Erfahrung des Benutzers zu beeinträchtigen.“
Menlo IRIS setzt den Schutz direkt in der Browsersitzung durch. So können Sie alltägliche Aktionen, Dateien, Erweiterungen und Ziele verwalten, die Ihr bestehender Security-Stack nicht sieht – ohne die Browser zu ändern, auf die sich Ihre Mitarbeitenden verlassen.
Sehen Sie, welche GenAI-Tools und -Websites genutzt werden, lenken Sie Benutzer zu den Tools, die Sie freigeben, und steuern Sie, welche Daten dorthin gelangen dürfen – ohne die Tools zu verbieten, auf die sich Mitarbeitende verlassen, und ohne Arbeitsabläufe zu stören. Domain- und kategoriebasierte Richtlinien gelten für jedes Webziel. Wird eine Aktion blockiert, sehen Benutzer den Grund und erstellen dadurch weniger Helpdesk-Tickets.
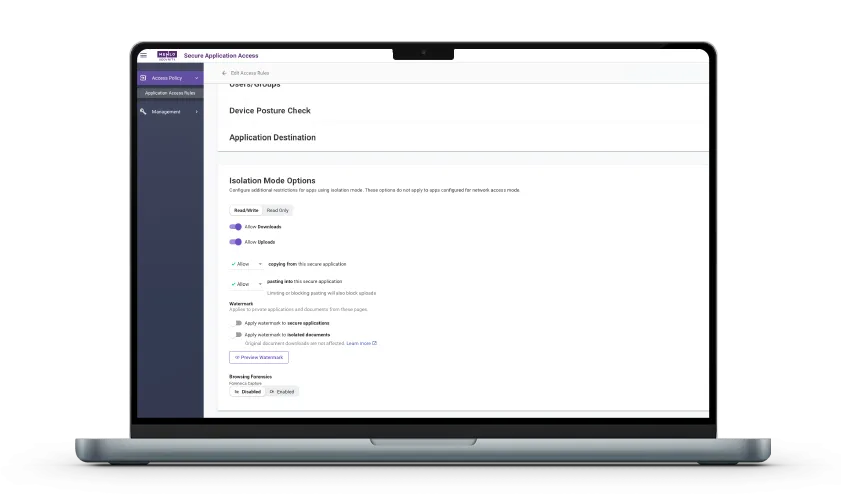
Kopieren, Einfügen, Hochladen, Drucken und Screenshots sind alltägliche Aktionen, die die meisten Sicherheitstools nie sehen. Menlo IRIS setzt in der Sitzung Kontrollen für die Zwischenablage, Datei-Upload/-Download, Wasserzeichen, Drucken, schreibgeschützte Seiten, Entwicklertools und Screenshot-Abschreckung durch. Richtlinien lassen sich für verschiedene Benutzer, Gruppen, Domains und Standorte anpassen.
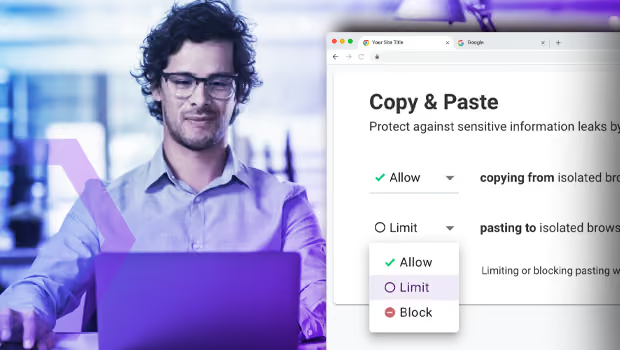
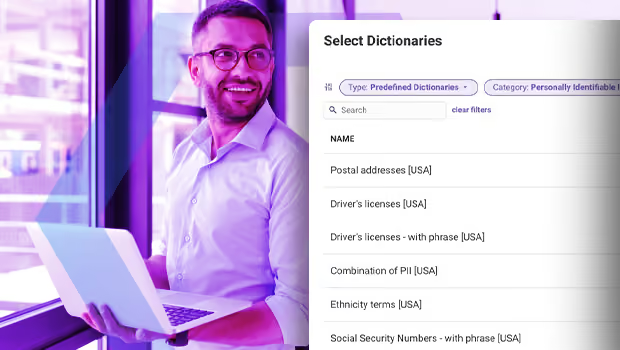
Inline-DLP auf Basis von Wörterbüchern und regulären Ausdrücken prüft Inhalte in Dateien, während integrierte Hash-Prüfung, Virenschutz und Cloud-Sandbox-Analyse automatisch auf Dateien angewendet werden. Angreifer betten Links und Exploits in Dateien ein, um gängige Filter zu umgehen. Ergänzen Sie daher Menlo File Security mit Content Disarm and Reconstruction (CDR), um schädliche Inhalte zu entfernen und eine saubere, voll nutzbare Datei zu liefern, statt sie einfach zu blockieren.
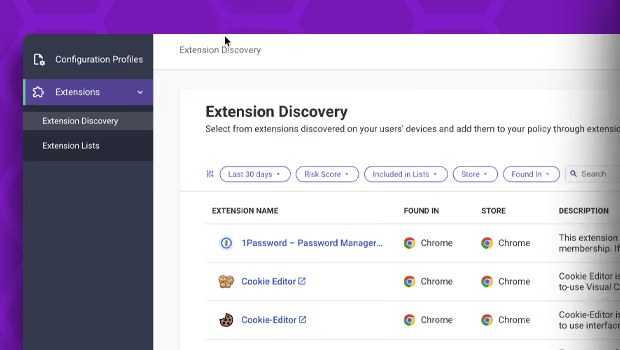
Erweiterungen können gehackt, Entwicklerlizenzen gestohlen oder bestehende Erweiterungen von Angreifern aufgekauft werden. Erweiterungen werden still aus den Web Stores aktualisiert, und weder Sie noch Ihre Benutzer werden benachrichtigt – Sie erfahren also erst von einem Problem, wenn es zu spät ist. Da Menlo IRIS auf dem Endpunkt läuft, führt es ein unternehmensweites Inventar der Erweiterungen von Drittanbietern mit Risikoeinschätzung für jede einzelne.
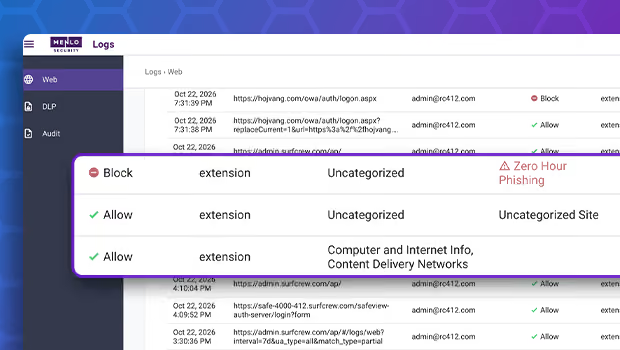
Die meisten Browser-Sicherheitstools stützen sich auf URL-Listen, Signaturen und bekannte Indikatoren. Das Add-on HEAT Shield AI analysiert, was eine Seite tatsächlich tut, und liefert Echtzeit-Erkennung auf Basis der Absicht, die Phishing-, Malvertising- und Social-Engineering-Angriffe stoppt, bevor Benutzer darauf klicken können.
Antworten auf die brennenden Fragen in Ihrem Kopf.


Menlo IRIS bietet Browsersicherheit, Kontrolle und Transparenz auf Enterprise-Niveau in einer flexiblen, einfach bereitzustellenden Erweiterung, die in den Browsern funktioniert, die Ihre Benutzer bereits verwenden. Sie setzt Datenschutz, Dateisicherheit, Web-Governance, Bedrohungsabwehr und Transparenz über Erweiterungen genau dort durch, wo gearbeitet wird – alles verwaltet über eine einzige Konsole.
Nein. Menlo IRIS läuft als Erweiterung in den Browsern, die Ihre Benutzer bereits verwenden – ein Browserwechsel oder eine aufwendige Migration ist nicht nötig. Da Benutzer bei ihren eigenen Browsern bleiben, erreichen sie die Sicherheitspatches jedes Herstellers, sobald diese veröffentlicht werden.
Menlo IRIS wird über den Chrome Web Store, MDM, Intune, JAMF, andere UEM-Tools oder verwaltete Browser-Kontrollen bereitgestellt. Konfigurieren Sie es schnell und gelangen Sie zügig vom Proof of Value zur Bereitstellung – ganz ohne zusätzliche Hardware.
Firewalls, Secure Web Gateways und EDR wurden für das Netzwerk und den Endpunkt entwickelt, nicht für das, was innerhalb einer Browsersitzung geschieht. Menlo IRIS arbeitet mit Ihren bestehenden Tools zusammen, um die Transparenz und Kontrolle auf Browser-Ebene zu ergänzen, die diesen fehlen.
Jedes Browser- und Erweiterungsereignis wird protokolliert und ist durchsuchbar. Die zentralisierte Web-Protokollierung umfasst Benutzer, Geräte, Ziele und Aktivitäten. Teams, die auf SOC 2, HIPAA, DSGVO und andere Anforderungen hinarbeiten, erhalten den benötigten Audit-Trail mühelos, ohne ein vollständiges SOC aufbauen zu müssen.
Machen Sie sich selbst ein Bild davon, wie Menlo-Produkte den sicheren Zugriff auf Apps ermöglichen, ausgeklügelte Angriffe blockieren und wichtige Einblicke in Browsing-Sitzungen bieten.
Erfahren Sie genau, wie Menlo an Ihre individuellen Sicherheitsherausforderungen angepasst werden kann. Wir bieten eine Live-Demo an, die auf die Ziele Ihres Teams zugeschnitten ist und Ihnen zeigt, wie Sie Ihren Stack sichern und Ihre Nutzer schützen können. Eine wirklich sichere Browsing-Erfahrung ist nur einen Klick entfernt.