ニュース:あらゆるブラウザをエンタープライズ仕様へ。 次世代拡張機能『Menlo IRIS』、ついに登場。
詳細


ブラウザは今やほぼすべての業務機能への入り口となっていますが、そのセキュリティを単独で担う部門はありません。それぞれが問題の一部だけを見て、残りは既存のセキュリティ環境がカバーしていると考えています。
Chrome EnterpriseとMicrosoft Edge for Businessにはいずれも組み込みの制御機能がありますが、それぞれが自社のブラウザ専用であり、多くの組織は両方を併用しています。残念ながら、エンタープライズ級のブラウザ制御であっても、ゼロデイ攻撃の防御や、コンテンツ無害化・再構築(CDR)によるファイルセキュリティは実現できません。これらの脅威への対処には、コンテキストと攻撃者への理解の両方が必要だからです。そして誰もブラウザを監視していなければ、最初の兆候が侵害やデータ漏洩になる可能性があります。
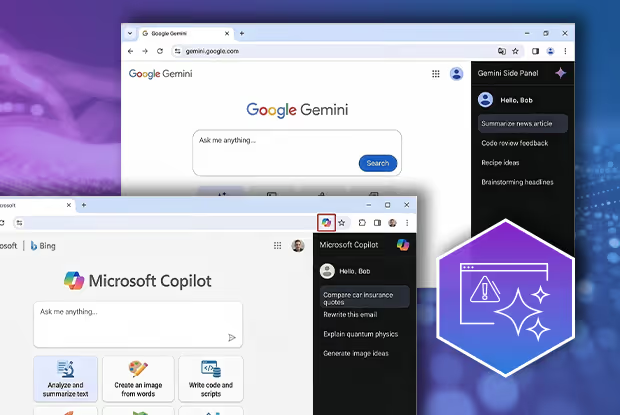
セキュリティ部門とIT部門は、従業員が生成AIを使っていることは把握していても、どのツールを、どのアカウントで、どんなデータを入力しているのかまでは把握できていません。シャドーAIは侵害の5件に1件に関与し、平均的な侵害コストを67万ドル押し上げました(IBM Cost of a Data Breach Report 2025)。しかし、一律の禁止は業務を妨げ、ヘルプデスクへの問い合わせを増やします。
ほとんどのチームは、ユーザーがインストールした拡張機能の一覧すら把握できておらず、そのリスクを評価するのはなおさら困難です。拡張機能は乗っ取られたり、開発者ライセンスが盗まれたり、攻撃者に買収されたりすることがあります。しかもアップデートはウェブストアからサイレントに配信されるため、「安全だった拡張機能が悪意あるものに変わった」ことに、管理者もユーザーも手遅れになるまで気付けません。
Menlo IRISブラウザ拡張機能は、Chromeウェブストア、MDM、Intune、JAMF、その他のUEMツールからインストールでき、データ保護、ファイルセキュリティ、ウェブガバナンス、脅威対策、拡張機能の可視化を、業務が行われる場所でそのまま実施します。すべての機能を単一のコンソールで管理でき、ポリシーの変更も簡単です。管理対象外端末やBYODエンドポイントにもセキュリティを展開でき、業務を妨げることなく保護を実現します。ユーザーは使い慣れたブラウザとツールをそのまま使い続けられ、攻撃を阻止するまでMenlo IRISの存在に気付くこともほとんどないでしょう。Menlo IRISはネットワーク、エンドポイント、IDの各ツールと連携してブラウザセキュリティのギャップを埋め、既存の環境を置き換えることなく補完します。
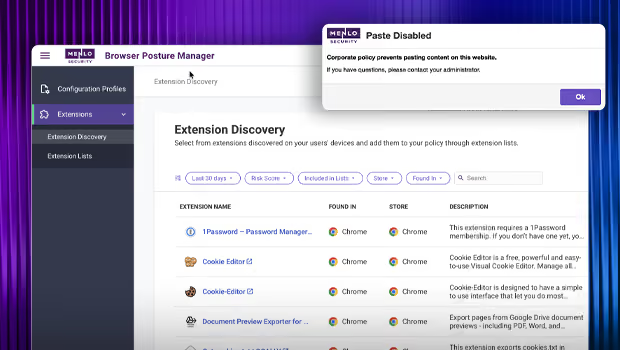
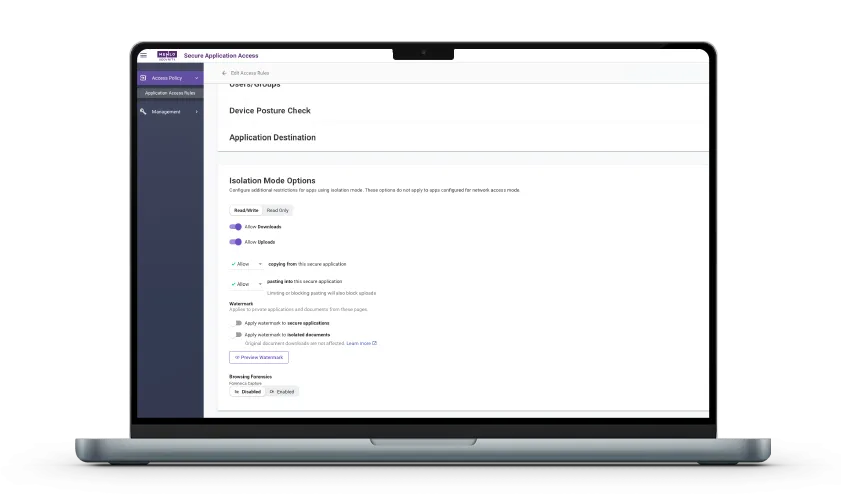
Menlo IRISは、ユーザーがデータを扱うその場で機能するセッション内のブラウザDLP(データ損失防止)を備えています。制御対象は、コピー/貼り付け、アップロード/ダウンロード、読み取り専用/読み書き、さらに開発者ツール、印刷、カメラ、マイクです。ファイルセキュリティには、ハッシュチェック、アンチウイルススキャン、クラウドサンドボックス、辞書ベースのデータ保護が含まれます。また、企業全体のサードパーティ製拡張機能のインベントリをリスクスコアと関連付けて提供し、ウェブガバナンス機能によりドメインやカテゴリ単位の制御も簡単に適用できます。すべてのブラウザセッションをユーザー、デバイス、接続先、アクティビティ別に一元的にログ記録することで、常に監査に対応できる状態を保てます。
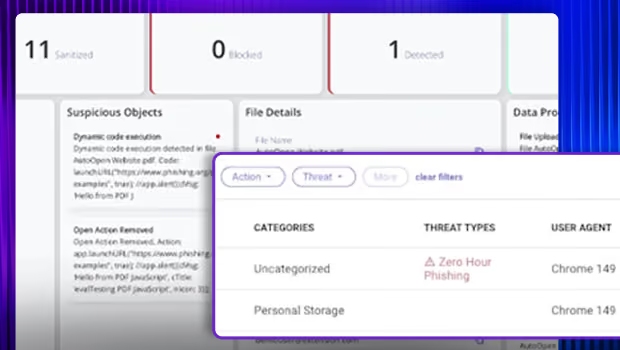
Menlo IRISでは、拡張機能という形態に独自のセキュリティ機能を追加できます。HEAT Shield AIは、高度に回避的で適応的な脅威(HEAT)に対するプロアクティブな防御を提供し、シグネチャが利用可能になる数日前に、クリック時点でフィッシング、ソーシャルエンジニアリング、マルバタイジング攻撃を検知してブロックします。また、Menlo File SecurityのContent Disarm and Reconstruction(CDR)を追加すれば、埋め込まれたマルウェアを除去し、業務を妨げることなく、クリーンで完全に使えるファイルを届けられます。リスクプロファイルが変化した場合も、完全なアイソレーションを含むハイブリッド展開のオプションで、柔軟に拡張できます。
Menlo IRISは、Chromeウェブストア、MDM、Intune、JAMF、その他のUEMツール、または管理対象ブラウザの制御機能から展開できます。設定は簡単で、PoC(価値検証)から本番展開までを素早く進められます。追加するハードウェアも、置き換えるブラウザもありません。ユーザーは自分のブラウザを使い続けるため、各ベンダーのセキュリティパッチも公開され次第、そのまま届きます。
すでに使っているツールからポリシーを配信し、すべてを1つのコンソールで管理し、管理対象デバイスでもBYODデバイスでも、すべてのイベントのログを取得できます。セキュリティチームが2人でも20人でも、時間のかかる大規模プロジェクトを立ち上げることなく、意味のあるブラウザセキュリティを実現できます。
Menlo IRISは、既存のネットワーク、エンドポイント、IDの各ツールと並んでブラウザレベルの可視性とコントロールを追加し、ユーザーの作業を遅くしません。制御を重複させるのではなく不足を補い、世界でも特にセキュリティ意識の高い組織を守るMenloの実績あるエンタープライズプラットフォームの上に構築されています。
レガシなセキュリティツールでは阻止できない攻撃を防ぎ、企業を保護し、アプリケーションへのセキュアアクセスを可能にするMenlo Securityが、世界中の組織から信頼されている理由をご覧ください。
「Menloは導入が簡単で、クラウド内で使用しているセキュリティと技術スタックともスムーズに統合できました。」
「以前は、すべての潜在的なマルウェア問題を手動で調査する必要がありましたが、今では、Menloセキュアクラウドブラウザのおかげで、私の仕事はずっと楽になりました。」
Menlo IRISはブラウザセッション内で直接保護を適用するため、既存のセキュリティ環境では見えない日常的な操作、ファイル、拡張機能、接続先を、ユーザーが使い慣れたブラウザを変えることなく管理できます。
どの生成AIツールやサイトが使われているかを把握し、承認したツールへ利用を誘導し、そこへ移動できるデータを制御できます。人々が頼りにしているツールを禁止したり、業務を妨げたりする必要はありません。ドメインやカテゴリに基づくポリシーは、あらゆるウェブの接続先に適用できます。操作がブロックされた場合は理由がユーザーに表示されるため、ヘルプデスクへの問い合わせも減ります。
コピー、貼り付け、アップロード、印刷、スクリーンショットは日常的な操作ですが、ほとんどのセキュリティツールはこれらを把握できません。Menlo IRISは、クリップボード、ファイルのアップロード/ダウンロード、透かし、印刷、読み取り専用ページ、開発者ツール、スクリーンショット抑止の各制御をセッション内で適用します。ポリシーは、ユーザー、グループ、ドメイン、場所ごとにカスタマイズできます。
辞書ベースおよび正規表現ベースのインラインDLPがファイル内のコンテンツを検査し、ハッシュチェック、アンチウイルス、クラウドサンドボックス分析がファイルに自動的に適用されます。攻撃者は一般的なフィルタを回避するためにファイルへリンクやエクスプロイトを埋め込むため、Menlo File SecurityのContent Disarm and Reconstruction(CDR)を追加して悪意あるコンテンツを除去し、単にブロックするのではなく、クリーンで完全に使えるファイルを届けましょう。
拡張機能は乗っ取られたり、開発者ライセンスが盗まれたり、既存の拡張機能が攻撃者に買収されたりすることがあります。拡張機能はウェブストアからサイレントに更新され、管理者にもユーザーにも通知されないため、問題に気付いたときには手遅れになりかねません。Menlo IRISはエンドポイント上で動作するため、サードパーティ製拡張機能の全社インベントリを維持し、それぞれのリスクに関する洞察を提供します。
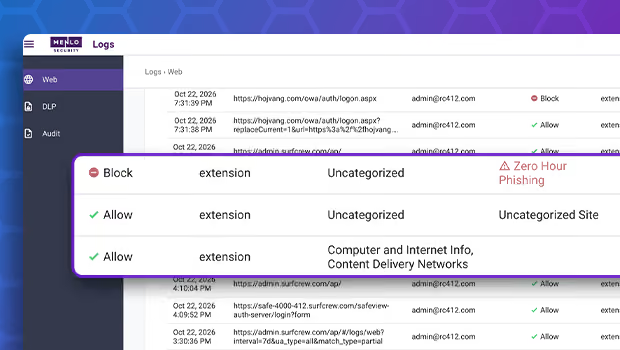
ほとんどのブラウザセキュリティツールは、URLリスト、シグネチャ、既知の指標に依存しています。HEAT Shield AIアドオンは、ページが実際に何をしているかを分析し、リアルタイムの意図ベース検知によって、ユーザーがクリックする前にフィッシング、マルバタイジング、ソーシャルエンジニアリング攻撃を阻止します。

Menlo IRISは、ユーザーがすでに使っているブラウザで動作する、柔軟で導入しやすい拡張機能として、エンタープライズ級のブラウザセキュリティ、制御、可視性を提供します。データ保護、ファイルセキュリティ、ウェブガバナンス、脅威対策、拡張機能の可視化を業務が行われる場所で実施し、すべてを単一のコンソールから管理できます。
いいえ。Menlo IRISはユーザーがすでに使っているブラウザ上で拡張機能として動作するため、ブラウザの置き換えも、コストのかかる移行も不要です。ユーザーは自分のブラウザを使い続けるため、各ベンダーのセキュリティパッチも公開され次第届きます。
Menlo IRISは、Chromeウェブストア、MDM、Intune、JAMF、その他のUEMツール、または管理対象ブラウザの制御機能から展開できます。素早く設定でき、PoCから本番展開までスムーズに進められ、追加するハードウェアも不要です。
ファイアウォール、セキュアウェブゲートウェイ、EDRは、ネットワークとエンドポイントのために作られたものであり、ブラウザセッション内で起きていることは想定されていません。Menlo IRISは既存のツールと連携して動作し、それらが見落とすブラウザレベルの可視性と制御を補います。
すべてのブラウザイベントと拡張機能イベントが記録され、検索できます。一元化されたウェブログは、ユーザー、デバイス、接続先、アクティビティをカバーします。SOC 2、HIPAA、GDPRなどの要件への対応を進めているチームは、本格的なSOCを構築しなくても、必要な監査証跡を簡単に入手できます。