ニュース:あらゆるブラウザをエンタープライズ仕様へ。 次世代拡張機能『Menlo IRIS』、ついに登場。
詳細


企業が自律型エージェントの導入規模を拡大し、ChromeやEdgeなどの一般的なブラウザや、ChatGPT AtlasやPerplexity CometといったAI特化型ブラウザ内の統合型ブラウザエージェントを有効化することを検討する際、3つの主要な課題に直面します。セキュリティチームの課題:
Menlo AI Agent Securityは、エージェント駆動型企業の基盤となるインフラストラクチャです。AIエージェントの大半はブラウザを世界へのポータルとして活用しており、その活動拠点はクラウドにあります。Menloは、AIブラウザツールの実行をMenlo Cloud内の管理されたランタイムに一元化し、グローバルなクラウドスケールでブラウザセッションをインスタンス化して保護します。AIワークフォースが外部リスクから守られ、データ漏洩やデータ流出を防止し、自律型エージェントとブラウザ内エージェントの双方を保護します。同時にMenloは、Webアプリケーションへのアクセスを有効化する際のコスト、リスク、影響を最小限に抑えます。APIが欠如したアプリケーション内のデータを解放し、エージェントがビジネス目標の達成に必要なデータを取得できるようにすることで、継続的な価値の提供を実現します。
Menlo Agent Runtime Security(MARS)は、すべてのエージェントのブラウザセッションをリモートの使い捨てコンテナ内で実行する、保護されたクラウドランタイムとして機能します。エージェントが処理を行う前に、要求されたページやファイルから悪意のあるスクリプト、隠し命令、ステガノグラフィを排除します。機械のスピードで脅威を無力化し、企業が安全にエージェント戦略を拡大できるよう支援します。
MARSは、エージェントがWeb UIの背後に閉じ込められた貴重なデータにアクセスできるよう支援し、エージェントのアプリケーションおよびデータへのアクセスを制御します。エージェントに代わってWeb UIをナビゲートしてデータを取得し、その取得に対してポリシー制御を適用します。適切な権限のないエージェントからは機密データをマスキングし、指示とデータを明確に分離します。MARSにより、チームは企業全体でAIの価値実現までの時間(Time to Value)を短縮できます。
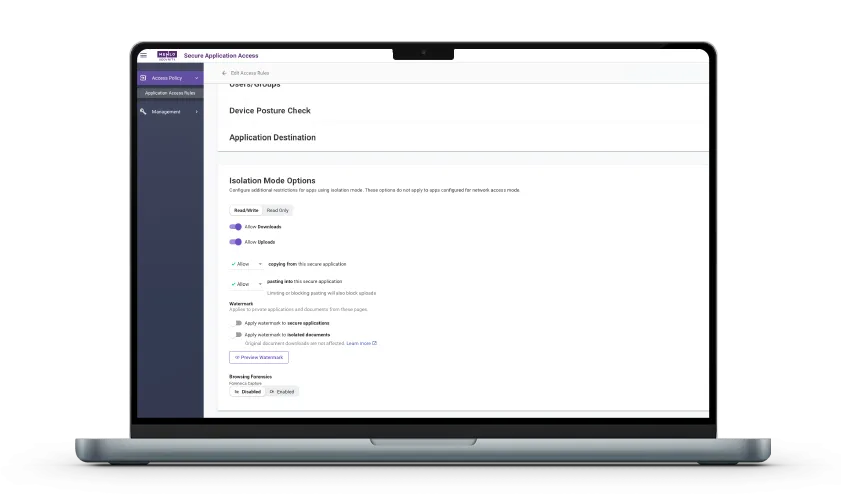
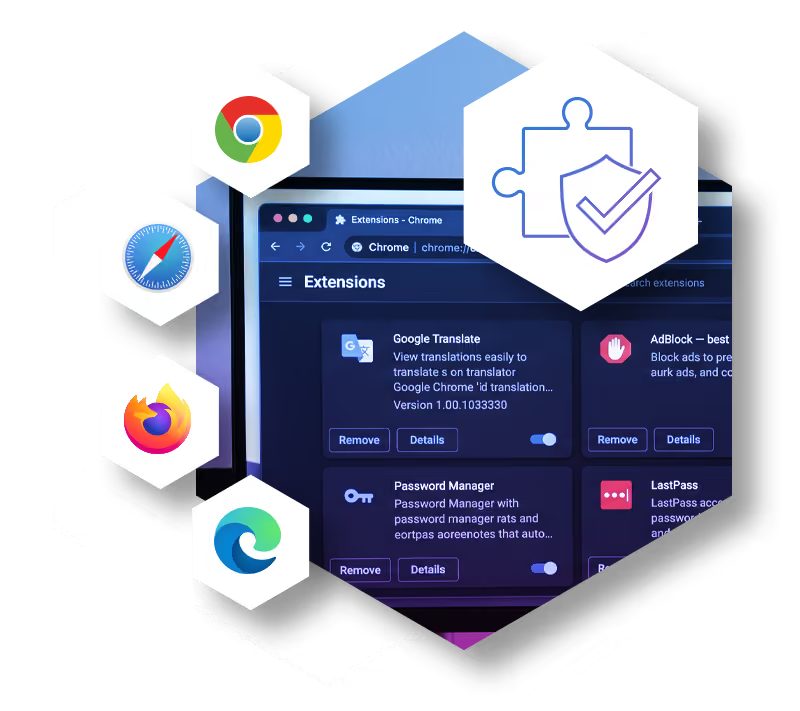
Protect機能を備えたSecure Extensionは、あらゆるユーザー、ブラウザ、デバイスにデータ保護を提供します。Menlo Cloudと連携し、単一のコンソールと一貫したポリシーセットで管理されます。
管理対象デバイス、非管理デバイス、BYOD、モバイルデバイスにわたり、データポリシー、制御、可視性を拡張します。完全な分離が不要な信頼できるサイトであっても、機密データに必要な保護を適用できます。
生産性を高める生成AIツールやAIブラウザを活用しましょう。ブラウザレベルのローカルDLP制御により、リスクの低い信頼できるサイトであっても、機密データの漏洩を防ぐことができます。
管理ツールを増やすことなく、ブラウザセキュリティを強化できます。Secure ExtensionとMenlo Protectは、単一のポリシーセットと統合された可視性を共有します。Secure Extensionは、既存のユーザーワークフローにシームレスに組み込まれます。
Menlo Secure Extensionは、ユーザーが既に使用しているブラウザにそのまま導入できるため、既存環境を置き換える必要はありません。ユーザーがデータにアクセスするその瞬間に保護を行い、遅延ゼロのデータ損失防止(DLP)コントロールを追加します。また、完全なアイソレーション(分離)を必要としないサイト上でのユーザー操作についても可視化を実現します。

「目に見えない」Web脅威がAIエージェントに到達する前の無力化から、保護されたブラウザアシスタントとの対話によるユーザーの生産性向上、エージェントが利用するための数十年昔の記録システムからのデータ解放まで、Menlo AI Agent Securityはお客様のAI展開戦略を強力に推進するように設計されています。
エージェントは、有効なデータと、HTMLやファイルに隠された「目に見えない」コマンドやマルウェアを区別できません。MARSは、すべてのエージェントセッションをリモートのクラウドコンテナであるMenlo Cloud内で実行し、処理を行う前にDOMから隠しプロンプトや悪意のあるスクリプトを排除します。統合されたファイル無害化機能により、PDFやスプレッドシートなどのドキュメント内の脅威を無力化します。Menloを利用することで、エージェントはゴールハイジャックやマルウェア感染のリスクを負うことなく、オープンWebからクリーンなデータを安全に取り込むことができます。その結果、組織は自社のロジックが侵害されたり、アクセスが武器化されたりすることはないという確信を持って、AIワークフローを積極的に拡大させることができます。
「データに飢えた(Data-hungry)」エージェントは、多くの場合において過剰な特権アクセスで動作します。そのため、エージェントが侵害された場合のラテラルムーブメント(横展開)、割り当てられたタスク外でのデータスクレイピング、上流サーバーの汚染といったリスクが生じます。Menloは最小権限アクセス(Least-Privileged Access)を適用し、エージェントのアクセス範囲を割り当てられた特定のタスクへと厳格に制限します。汚染を防ぐためにエージェントとアプリケーションサーバー間をエアギャップで分離し、双方向のDLPを適用して機密データの流出をブロックし、ファイル内の悪意のあるコンテンツの送信を阻止します。これにより、エージェントが指定された機能のみを実行することを担保しつつ、侵害されたエージェントが機密性の高い内部システムへと移動するのを防ぐことができます。
開発者にとっての目標は、エージェントが企業のあらゆるデータにアクセスし、タスクを効果的に実行できるようにすることです。しかし、企業システムの80%には最新のAPIが存在しておらず、開発チームは数か月に及ぶ開発プロジェクトや脆弱なスクレイパーの使用を余儀なくされています。Menloは、UIの変更に強いインテリジェントなビジュアルレンダリングを使用してWeb UIをナビゲートし、アプリケーションの更新中も自律型ワークフローが途切れないようにします。Menlo AI Agent Securityを導入することでバックエンドのリファクタリングが不要になるため、展開が迅速化し、AIプロジェクトをわずか数日で本番環境へと移行できます。

レガシーなセキュリティツールは主に「人間レベルのスピード」での対話を前提に設計されており、AIエージェントが動作するヘッドレス環境に対しては「盲目」です。これらのツールは、エージェントのM2M(マシン・ツー・マシン)ロジックを検査することも、CopilotやGeminiのような統合サイドバーによる特権的かつ管理外のアクティビティを監視することもできません。
Menloは、ブラウザセッションを即座に立ち上げるよう設計されたグローバルなエラスティック・クラウドインフラストラクチャをすでに構築しています。つまりMenloは、数秒から数時間続く数百万もの一時的なエージェントセッションを、いかなるパフォーマンス低下も引き起こすことなくグローバルにサポートできます。この高性能インフラストラクチャは、悪意のあるコードを100%吸収しつつ、クリーンで無害化(サニタイズ)されたデータを機械のスピードでAIに配信するよう構築されています。
間接プロンプトインジェクションは、人間のユーザーには見えないものの、AIには「優先度の高い指示」として解釈される悪意のあるコマンドを、攻撃者がWebページのHTMLやデータ内に隠すことで発生します。これにより、ユーザーが気づかないうちにエージェントが「騙され」、開いているタブからセッションCookieや機密データを流出(抜き取り)させられてしまいます。
Secure Extensionはファイルをスキャンしてマルウェアを検出しますか?
はい。Secure Extensionで保護されたコンテンツは、ハッシュチェック、ウイルス対策、クラウドサンドボックスを含む完全なマルウェア分析の対象となるため、ユーザーがどこで作業していてもファイルは保護されます。
Menlo Threat Preventionは、高リスクなブラウジングに対して完全なクラウド分離機能を追加し、すべてのポリシーとログを一元管理コンソールで統合します。